El AI Act se aplica de forma gradual según el nivel de riesgo: prácticas prohibidas desde ya, obligaciones de transparencia desde agosto de 2026, obligaciones plenas para los sistemas de alto riesgo desde diciembre de 2027. Para quien usa modelos open weight en un VPS privado con fines personales existe una exención casi total; en el ámbito empresarial, las responsabilidades dependen del nivel de riesgo del caso de uso concreto, no de que el modelo sea open weight.
El preámbulo del AI Act
El AI Act (oficialmente Reglamento (UE) 2024/1689) regula el desarrollo, la comercialización y el uso de la inteligencia artificial. El texto sigue fielmente la organización jerárquica de los reglamentos de la UE, entre motivaciones externas y mandatos vinculantes.
Antes de llegar a las reglas propiamente dichas, el AI Act presenta nada menos que 180 «considerandos», es decir, motivaciones externas.
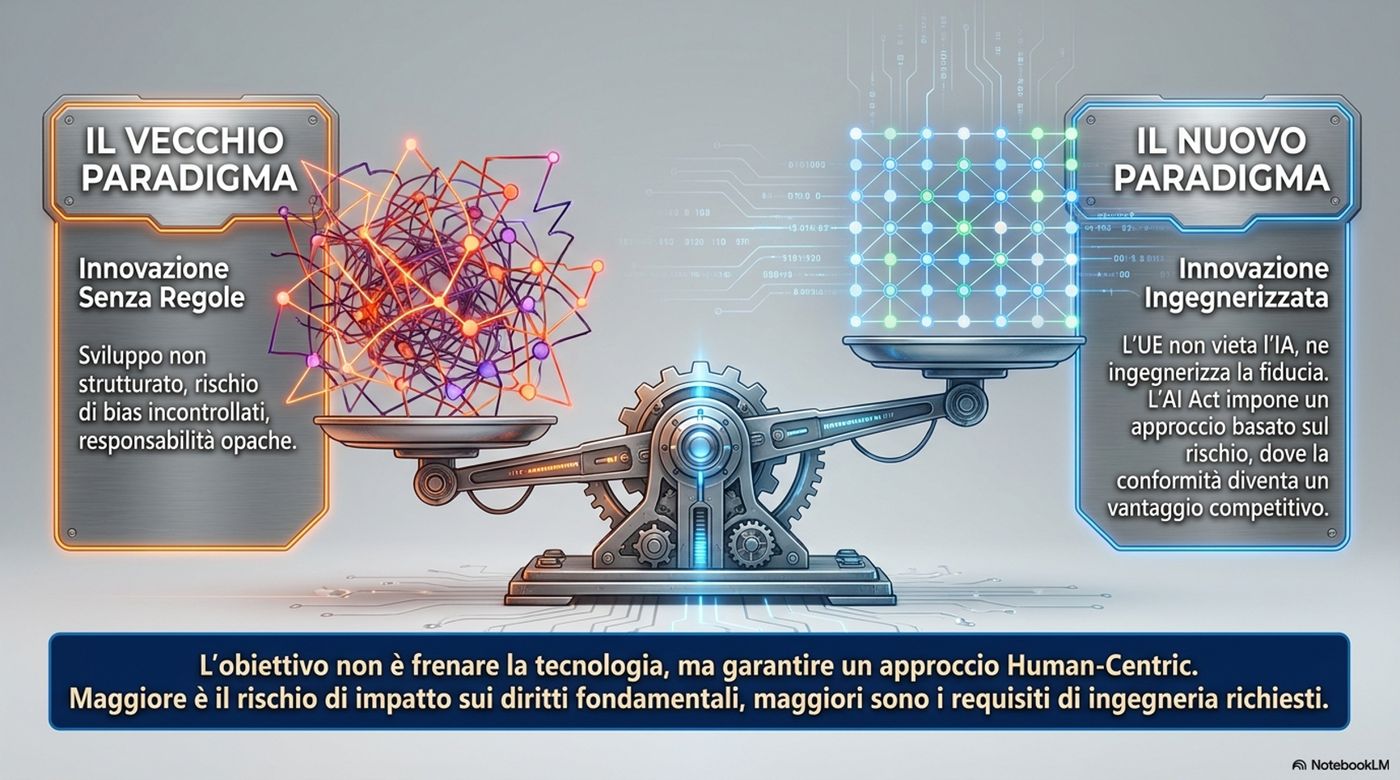
Esta enorme introducción sirve para explicar con detalle por qué Europa ha decidido intervenir, definiendo los límites éticos de la ley. Motivan la necesidad de proteger los derechos fundamentales y la democracia, y explican qué entiende la UE por «riesgo inaceptable» o «riesgo alto» antes de que esas categorías se conviertan en obligaciones legales.
El articulado: la estructura de los Capítulos
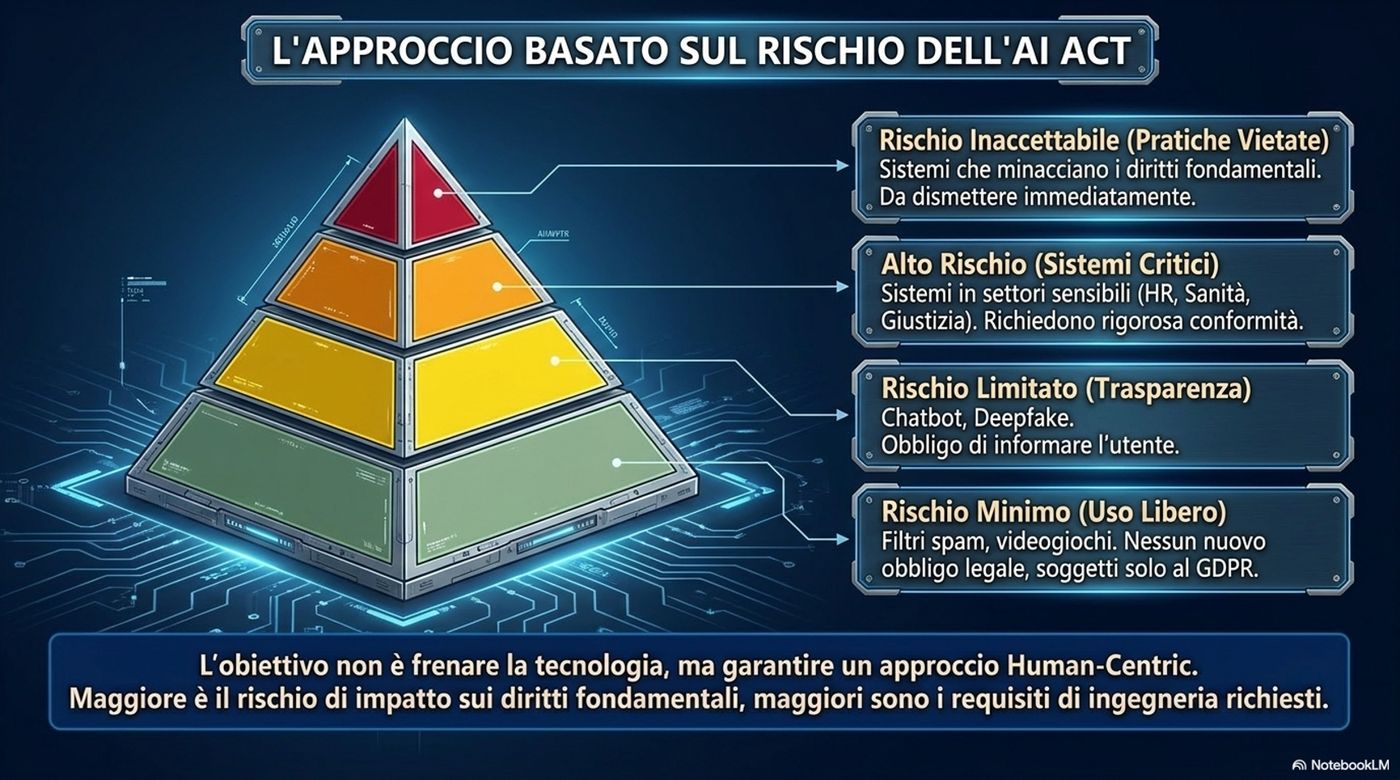
El núcleo prescriptivo de la norma está formado por más de 110 artículos, distribuidos en Capítulos y Títulos temáticos. Esta división lógica sirve para repartir las tareas entre quien crea la IA y quien la usa. La estructura sigue una lógica piramidal basada en el nivel de riesgo:
- Capítulo I — Disposiciones generales: objeto, ámbito de aplicación y definiciones legales (p. ej., la definición exacta de «sistema de inteligencia artificial»).
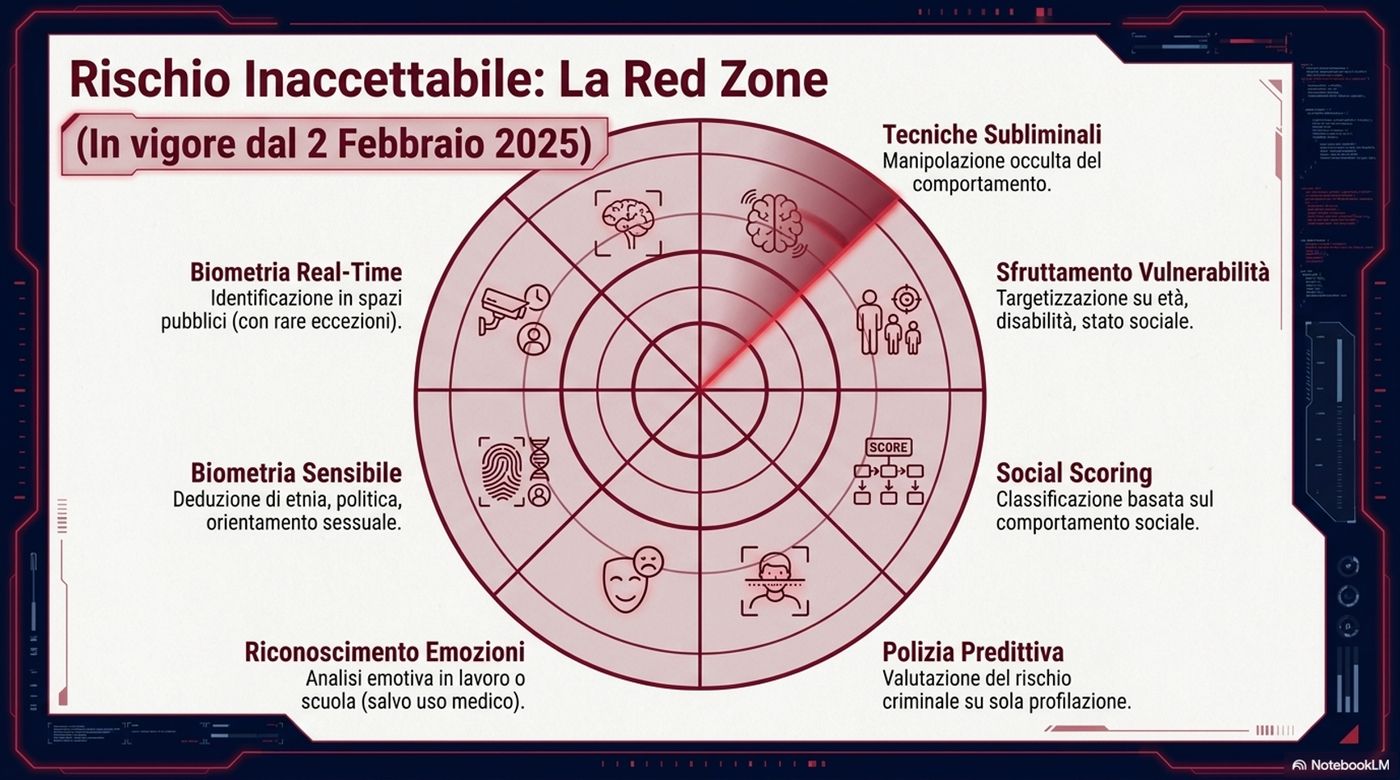
- Capítulo II — Prácticas de IA prohibidas: enumera los sistemas de riesgo inaceptable que no pueden usarse en la UE (p. ej., la puntuación social de tipo gubernamental o la manipulación del comportamiento).
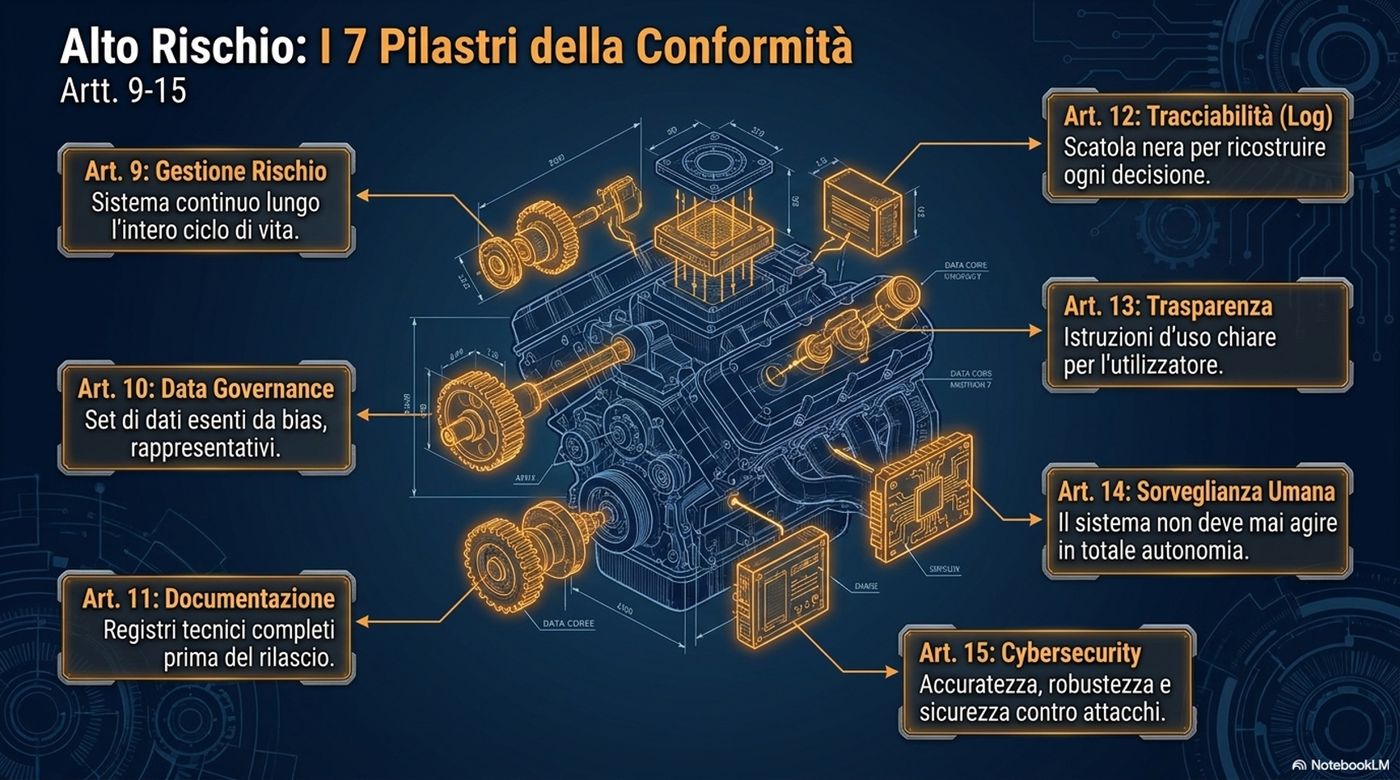
- Capítulo III — Sistemas de IA de alto riesgo: la sección más extensa. Regula los sistemas admitidos pero sometidos a estrictas obligaciones de conformidad, como los algoritmos usados en la cirugía robótica, en la selección de personal o en la educación.
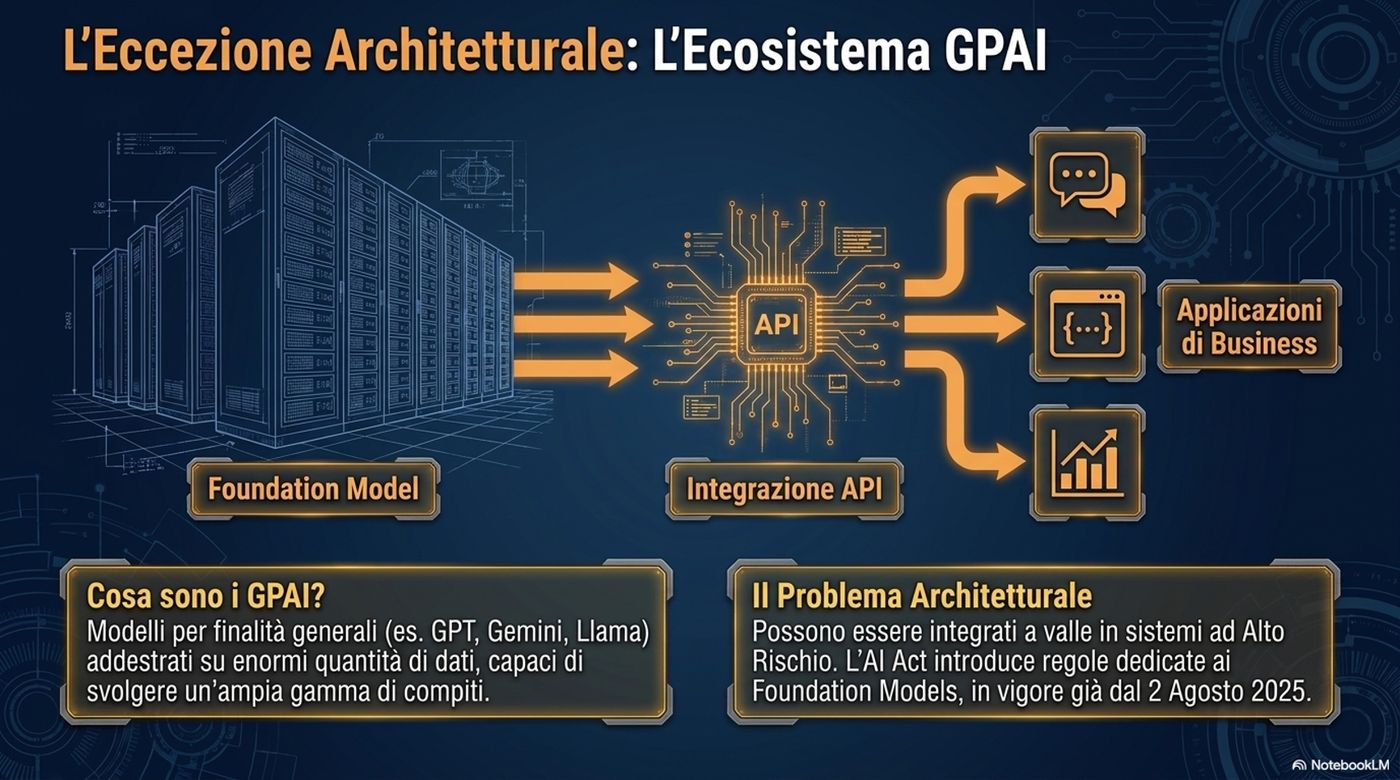
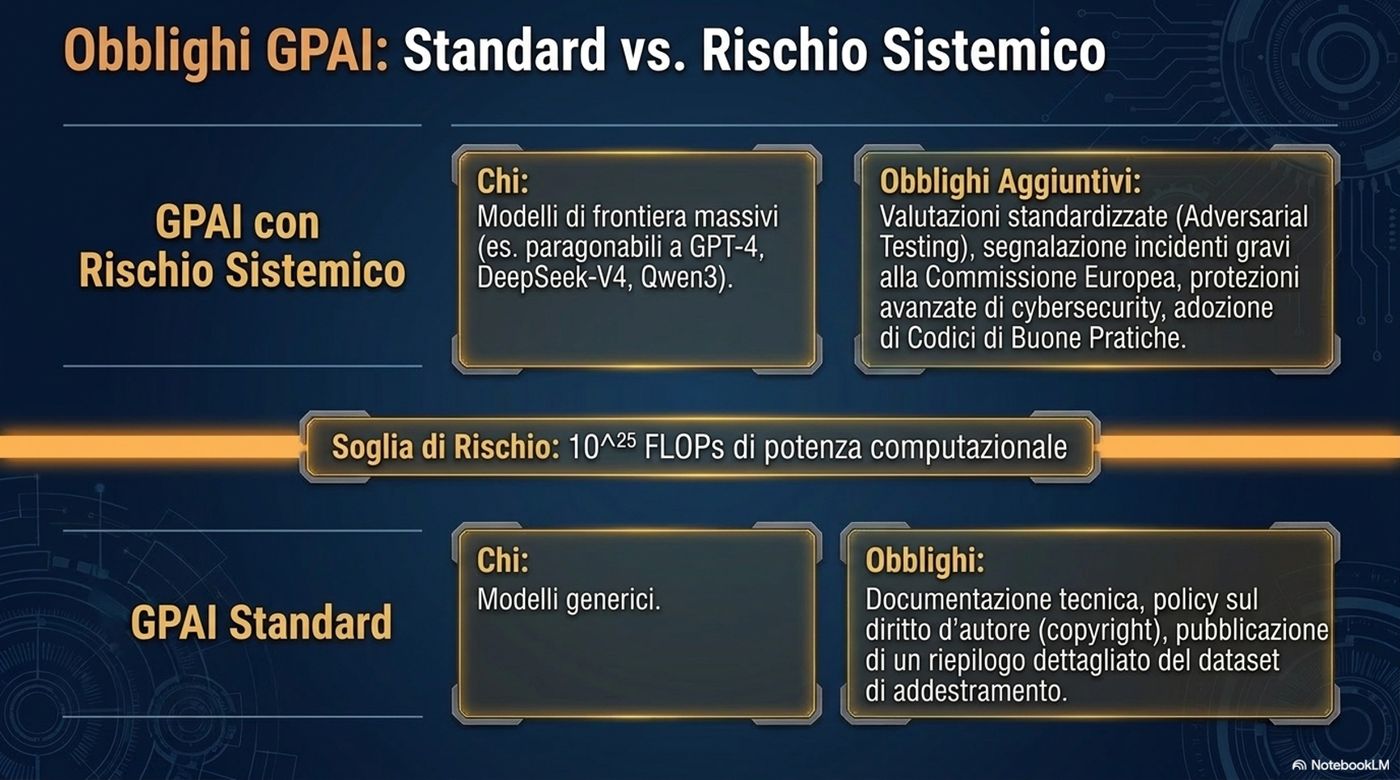
- Capítulos siguientes: regulan los modelos de IA de uso general (los llamados General Purpose AI, como los modelos en los que se basa ChatGPT), las tareas de las autoridades de supervisión y las sanciones económicas para quien infrinja las reglas.
Los anexos técnicos
El reglamento se cierra con varios anexos fundamentales para la aplicación práctica. Evitan sobrecargar los artículos principales: por ejemplo, el Anexo I enumera los actos legislativos de armonización de la Unión, mientras que otro anexo define de forma quirúrgica la lista de los sistemas considerados de «alto riesgo» (como los sistemas biométricos o las infraestructuras críticas), lo que permitirá actualizaciones técnicas más ágiles en el futuro.
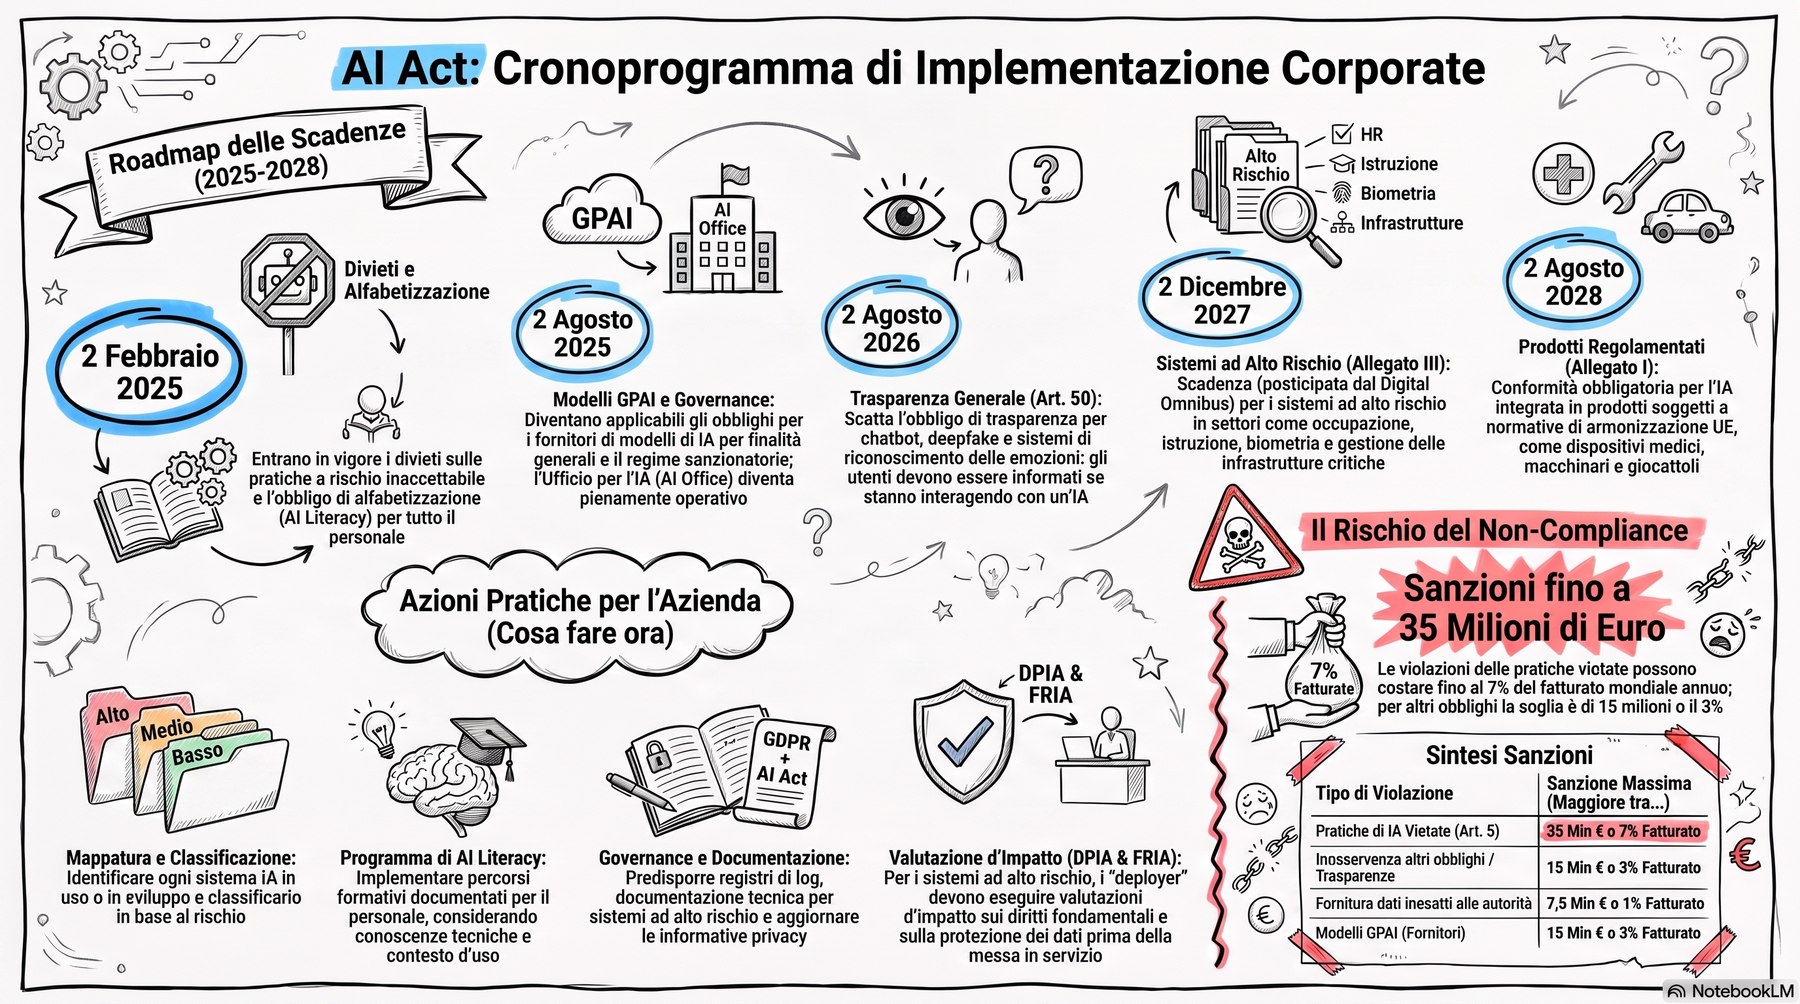
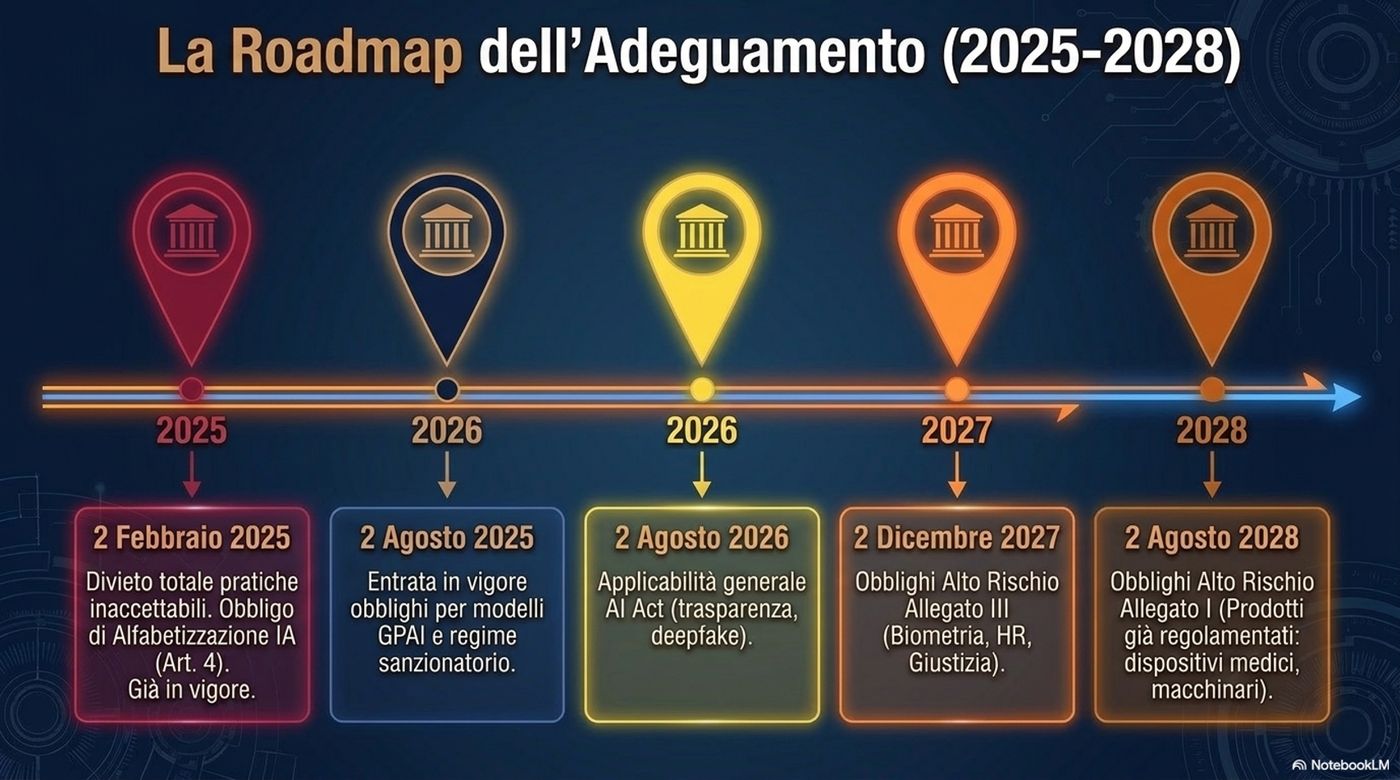
Desde el punto de vista temporal, el AI Act puede resumirse así:
Agentes en un VPS privado: qué implica realmente
La implementación de sistemas agénticos basados en grandes modelos de lenguaje (LLM) de pesos abiertos (open weight) ejecutados en local (mediante herramientas como Ollama) en un VPS privado conlleva perfiles de responsabilidad y limitaciones distintos según la finalidad de uso (personal o empresarial) y el sector de aplicación. A continuación, las limitaciones y responsabilidades basadas en las disposiciones del AI Act.
1. Fines personales y no profesionales
Para quien implementa y utiliza un sistema agéntico con fines puramente personales y no profesionales, el reglamento prevé una exención casi total.
El artículo 2, apartado 10, establece explícitamente que el reglamento no se aplica a las obligaciones de los responsables del despliegue (deployers) que sean personas físicas dedicadas a una actividad personal no profesional. Siguen vigentes, en todo caso, las demás normativas — el RGPD para el tratamiento de datos de terceros y las leyes civiles y penales ordinarias.
2. Fines empresariales y profesionales
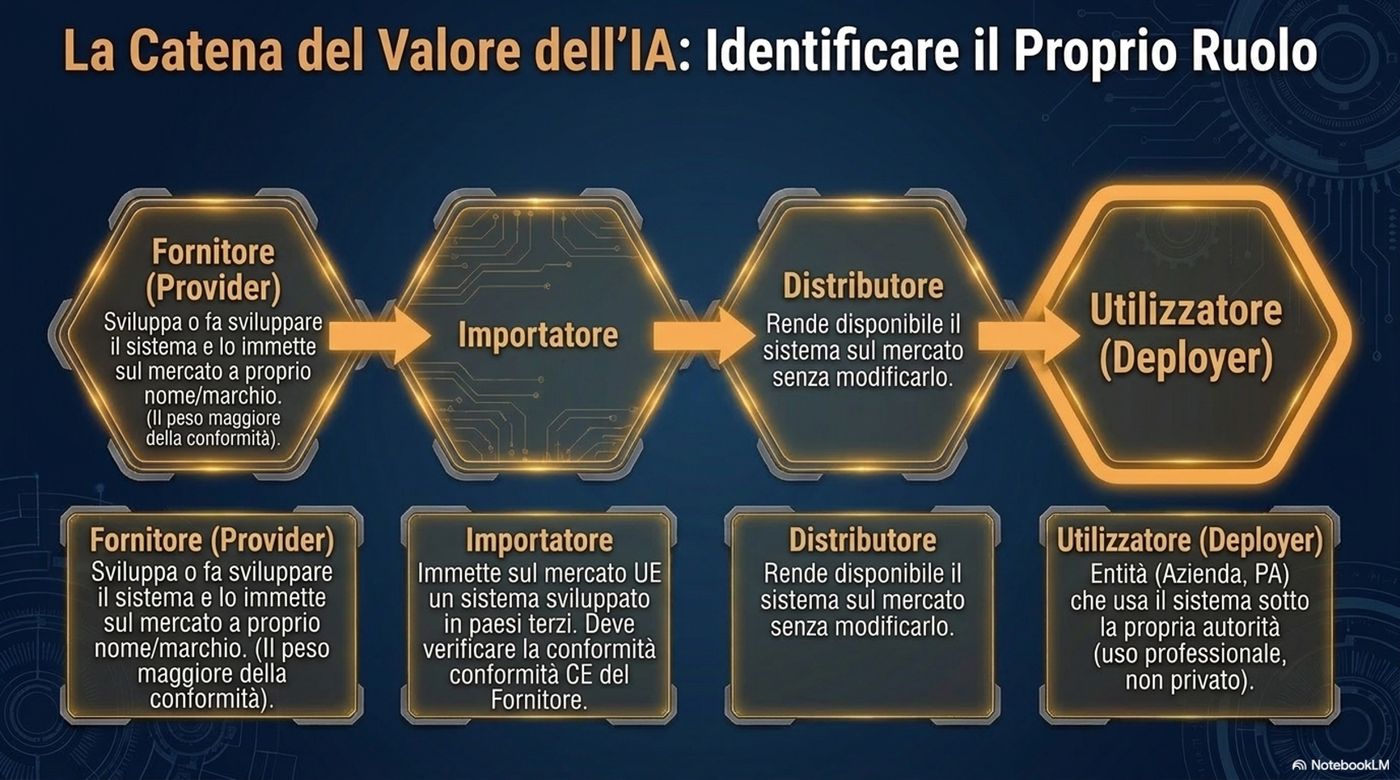
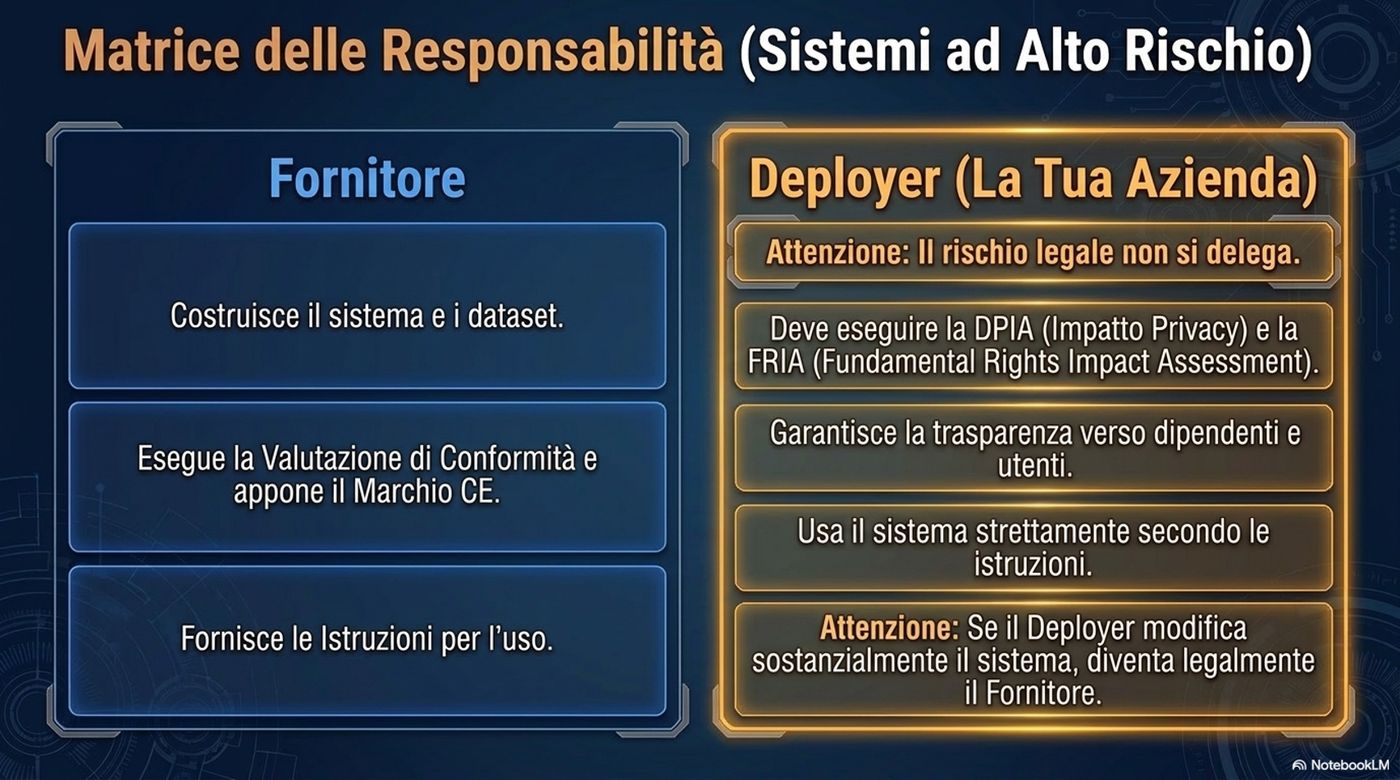
En el ámbito empresarial, la organización asume el papel de responsable del despliegue (Deployer) y, en ciertos casos — si modifica sustancialmente el modelo o lo comercializa con su propia marca — el de Proveedor.
Prácticas prohibidas (art. 5) — con independencia de que el modelo sea open weight o se ejecute en un VPS privado, desde el 2 de febrero de 2025 está prohibido utilizar la IA para:
Las responsabilidades dependen después de la clasificación del riesgo del caso de uso concreto:
Selección de personal, crédito, educación, infraestructuras críticas
- Gobernanza de los datos: conjuntos de entrenamiento y prueba de calidad, representativos y sin sesgos
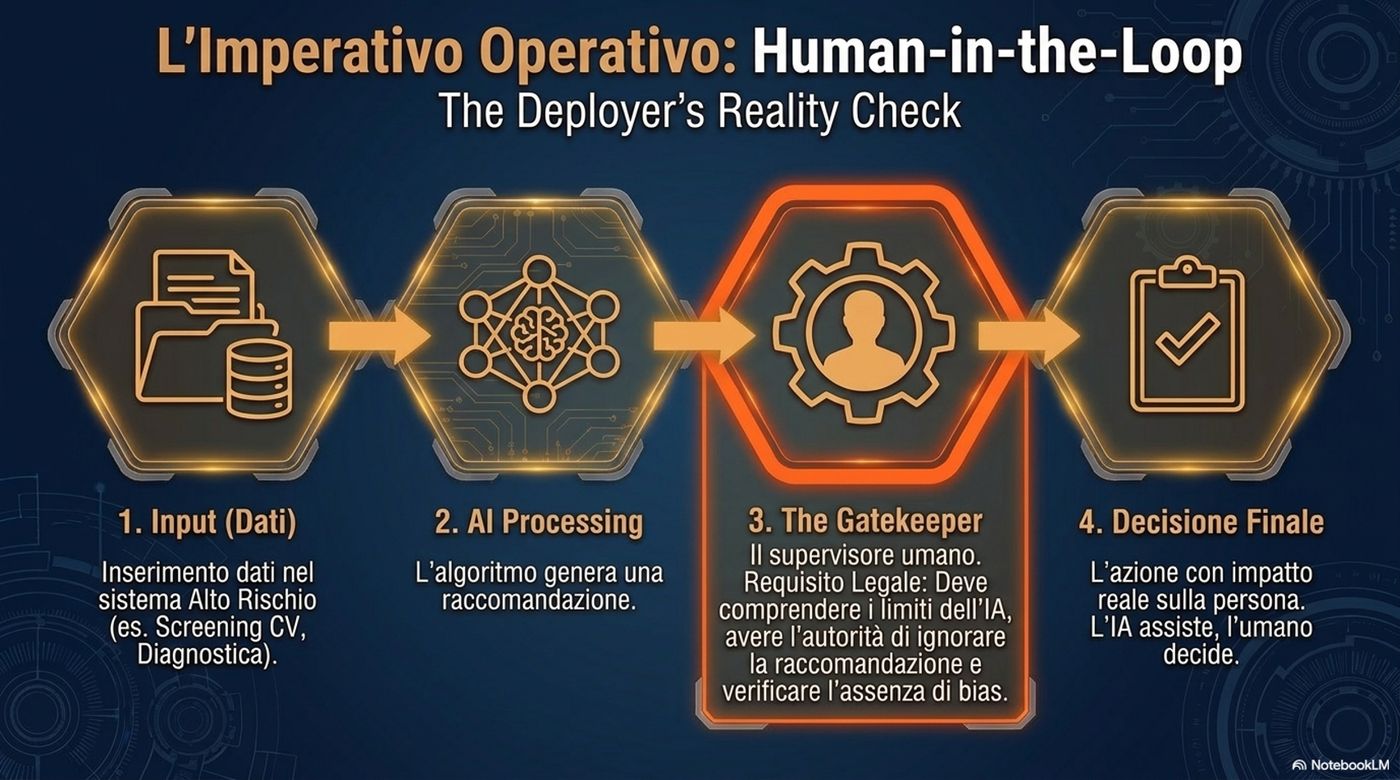
- Supervisión humana efectiva
- Documentación técnica y registros automáticos durante al menos 6 meses
- Evaluación de impacto sobre los derechos fundamentales (FRIA) para servicios públicos o sectores financieros y de seguros
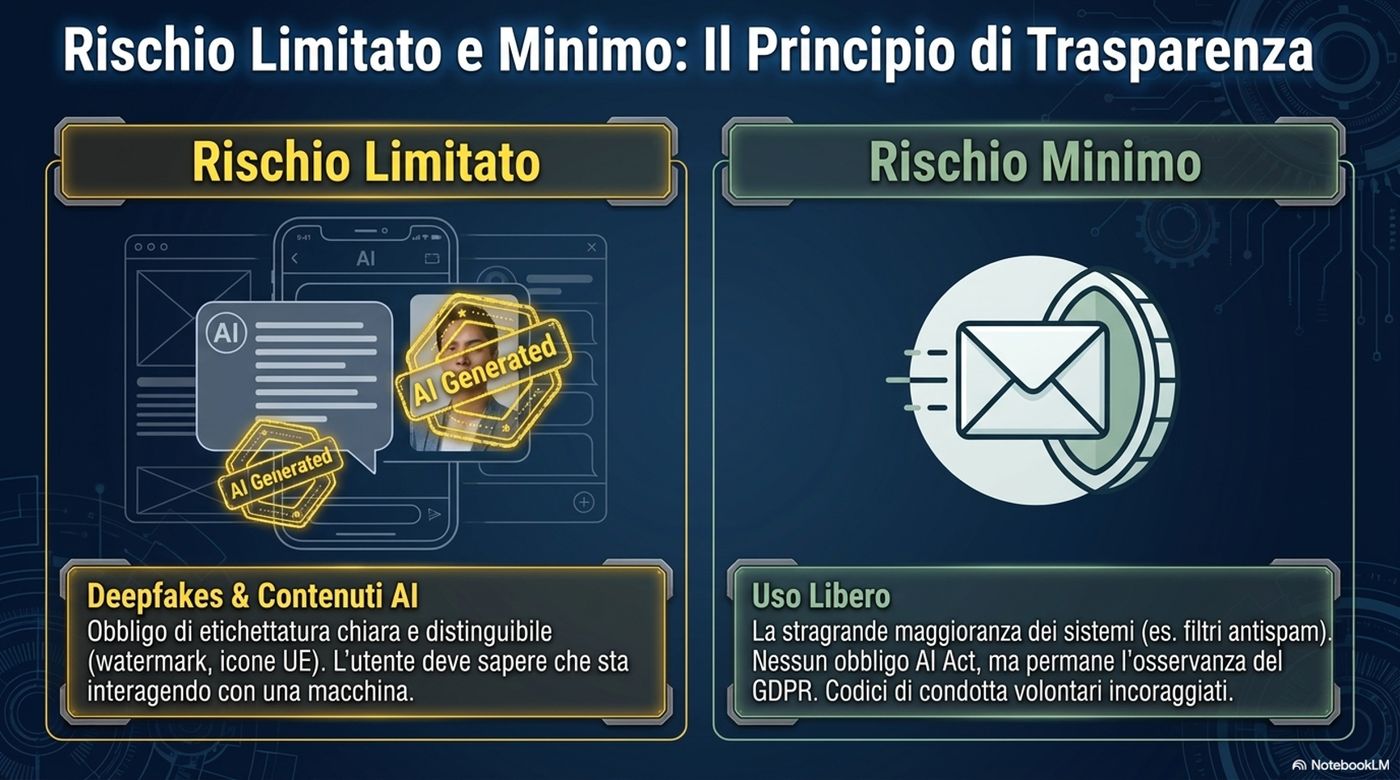
Asistentes virtuales y agentes conversacionales
- Información: declarar que se está interactuando con una IA
- Marcado de agua: los contenidos sintéticos generados (textos, imágenes) deben marcarse en un formato legible por máquina
3. El impacto de la naturaleza «open weight» y del VPS privado
El uso de modelos open weight y la ejecución en infraestructura privada influyen directamente en la cadena de responsabilidades.
- Exenciones para los modelos de código abierto (art. 53): los proveedores de modelos publicados con licencia libre (como las versiones abiertas de Llama o Mistral) cuyos pesos son públicos quedan exentos de la obligación de facilitar documentación técnica detallada (Anexo XI) e información a los proveedores posteriores (Anexo XII), a menos que el modelo presente un riesgo sistémico (por encima de los 1025 FLOPs).
- Responsabilidad del proveedor posterior: si la empresa integra estos modelos en su propio sistema agéntico, pasa a ser responsable de la conformidad del sistema final. Dado que el proveedor del modelo original podría estar exento de la documentación, quien implementa el sistema en el VPS debe encargarse de analizar por su cuenta las capacidades y los límites de la IA para su propia documentación técnica.
- Ciberseguridad: para los sistemas de alto riesgo, la empresa es responsable de la robustez y de la ciberseguridad de la infraestructura del VPS, para prevenir ataques como el data poisoning o los intentos de alterar el comportamiento del modelo.
4. Calendario de adaptación
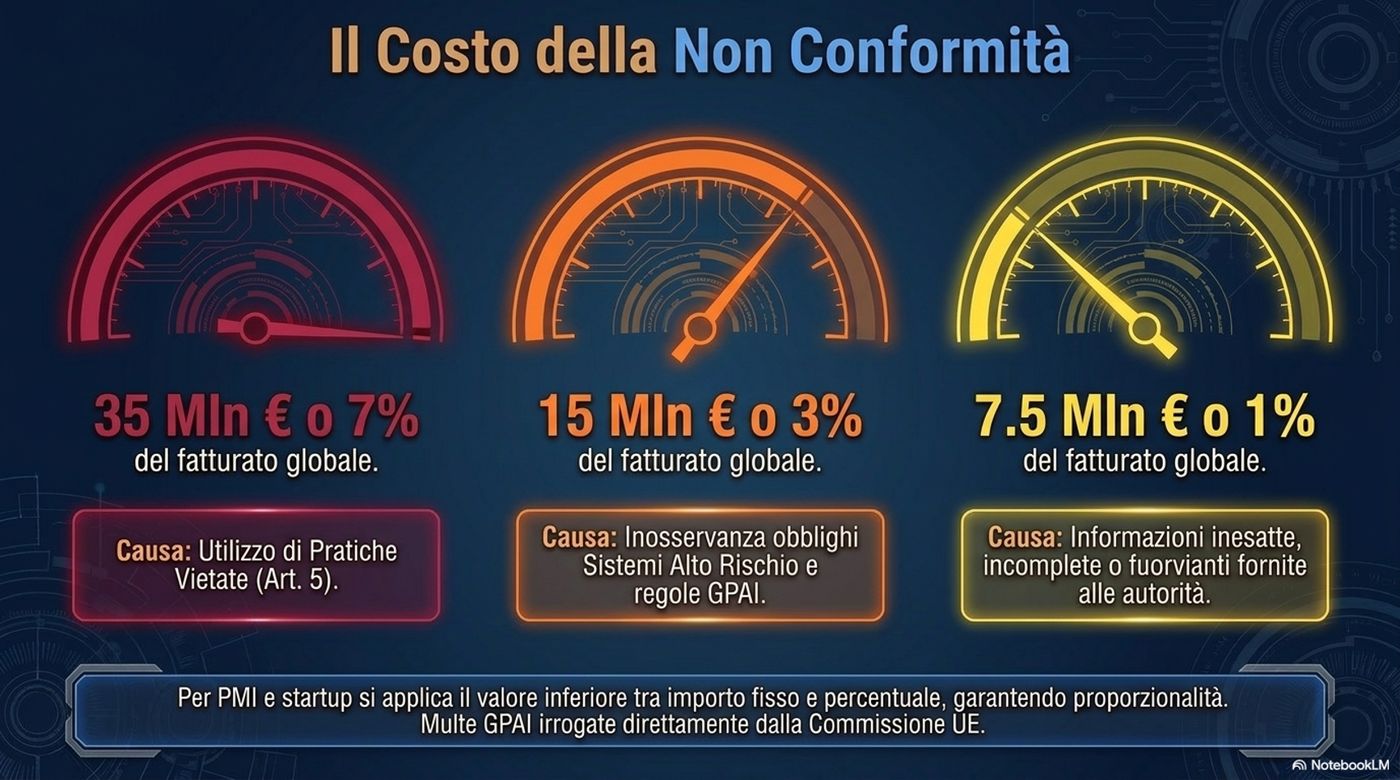
Las empresas deben tener en cuenta los siguientes plazos para no incurrir en sanciones, que pueden llegar hasta el 7 % de la facturación:
Aplicabilidad de las prohibiciones (prácticas prohibidas) y obligación de alfabetización en materia de IA para el personal.
Aplicabilidad general de las obligaciones de transparencia (p. ej., chatbots).
Obligaciones para los sistemas de alto riesgo (Anexo III), aplazamiento introducido por el paquete Digital Omnibus.
Algunas diapositivas de la galería inferior se han realizado con NotebookLM (marca registrada de Google).
Clic en la imagen para ampliarla · flechas para navegar · −/+ para hacer zoom · ⛶ para pantalla completa · ⏸/▶ para pausa/reproducir